2026년 8월 22일 토요일, 대규모 C++ 프로젝트(HTS 클라이언트, 게임 서버/엔진, 금융 트레이딩 시스템 등)를 운영하다 보면 누구나 한 번쯤 마주하는 악몽 같은 상황이 있다.
운영 배포 후 며칠 뒤 고객사나 사용자로부터 긴급 크래시 덤프(Crash Dump, .dmp)가 인입되었는데, 그사이 개발 브랜치에서는 코드가 수정되고 재빌드가 진행되어 "PDB signature does not match binary" (기호 파일 불일치) 에러가 발생하며 소스 코드 라인과 콜스택이 깨져버리는 상황이다.
당시 배포 바이너리의 정확한 PDB를 아카이빙해두지 못했거나 매칭되는 심볼이 없을 때, 포기하지 않고 바이너리와 어셈블리 수준에서 크래시 발생 지점을 정확히 역추적하는 4가지 실전 테크닉과 근본적인 재발 방지 대책(SymStore 심볼 서버)을 정리한다.
1. PE 헤더와 PDB 매칭 메커니즘: 왜 재빌드만 해도 깨질까?
디버거(Visual Studio, WinDbg)가 DMP 파일을 열 때 바이너리(EXE/DLL)와 PDB(Program Database)가 일치하는지 검증하는 원리를 먼저 이해해야 한다.
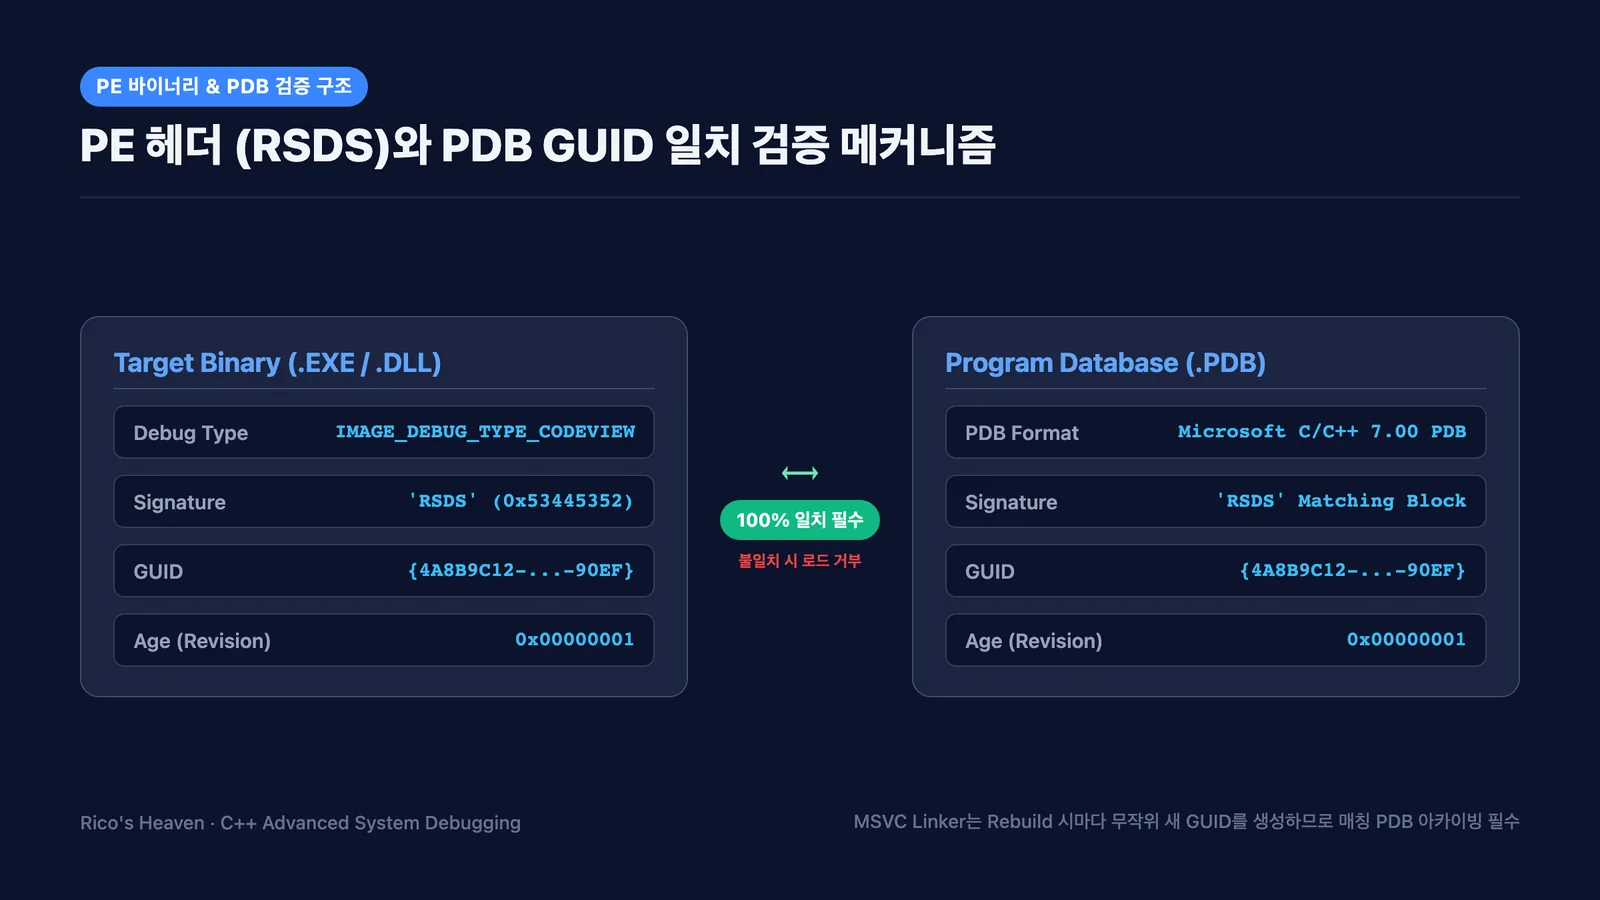
1) PE 헤더의 Debug Directory (RSDS)
Windows PE 포맷의 IMAGE_OPTIONAL_HEADER 내에는 IMAGE_DIRECTORY_ENTRY_DEBUG 디렉터리가 존재한다. 이 디렉터리는 IMAGE_DEBUG_DIRECTORY 구조체 배열을 가리키며, 타입이 IMAGE_DEBUG_TYPE_CODEVIEW (2)인 항목에 디버그 정보가 기록된다.
Visual C++ 7.0 이후(Visual Studio 2003~현재)는 RSDS 시그니처와 함께 16바이트 GUID 및 4바이트 Age(수정 카운터), PDB 파일명을 포함한다.
// PE 바이너리 내부 CodeView 디버그 정보 구조체
struct CV_INFO_PDB70 {
    DWORD  CvSignature; // 'RSDS' (0x53445352)
    GUID   Signature;   // 128-bit 고유 식별자 (GUID)
    DWORD  Age;         // 빌드 증분 횟수 (보통 1부터 시작)
    BYTE   PdbFileName[1]; // 생성 당시 PDB 전체 경로
};
2) 단순 Rebuild만으로도 PDB가 일치하지 않는 이유
소스 코드 파일의 내용이 단 한 글자도 바뀌지 않은 상태에서 Rebuild를 누르더라도, MSVC 링커(link.exe)는 매 빌드마다 완전히 새로운 무작위(Random) GUID를 생성하여 바이너리와 PDB 양쪽에 기록한다.
디버거는 바이너리에 박힌 GUID + Age와 PDB 내부의 GUID + Age를 1바이트 단위로 엄격히 대조하므로, 동일한 소스 커밋에서 다시 빌드한 PDB라도 기본 상태에서는 즉시 로드가 거부된다.
2. 일치하는 PDB가 없을 때 크래시 위치를 역추적하는 실전 기법 4가지
일치하는 원본 PDB가 유실되었더라도, 배포된 실행 파일(EXE/DLL)과 덤프 파일만 있다면 어셈블리 및 주소 연산을 통해 크래시 코드 라인을 정확하게 찾아낼 수 있다.
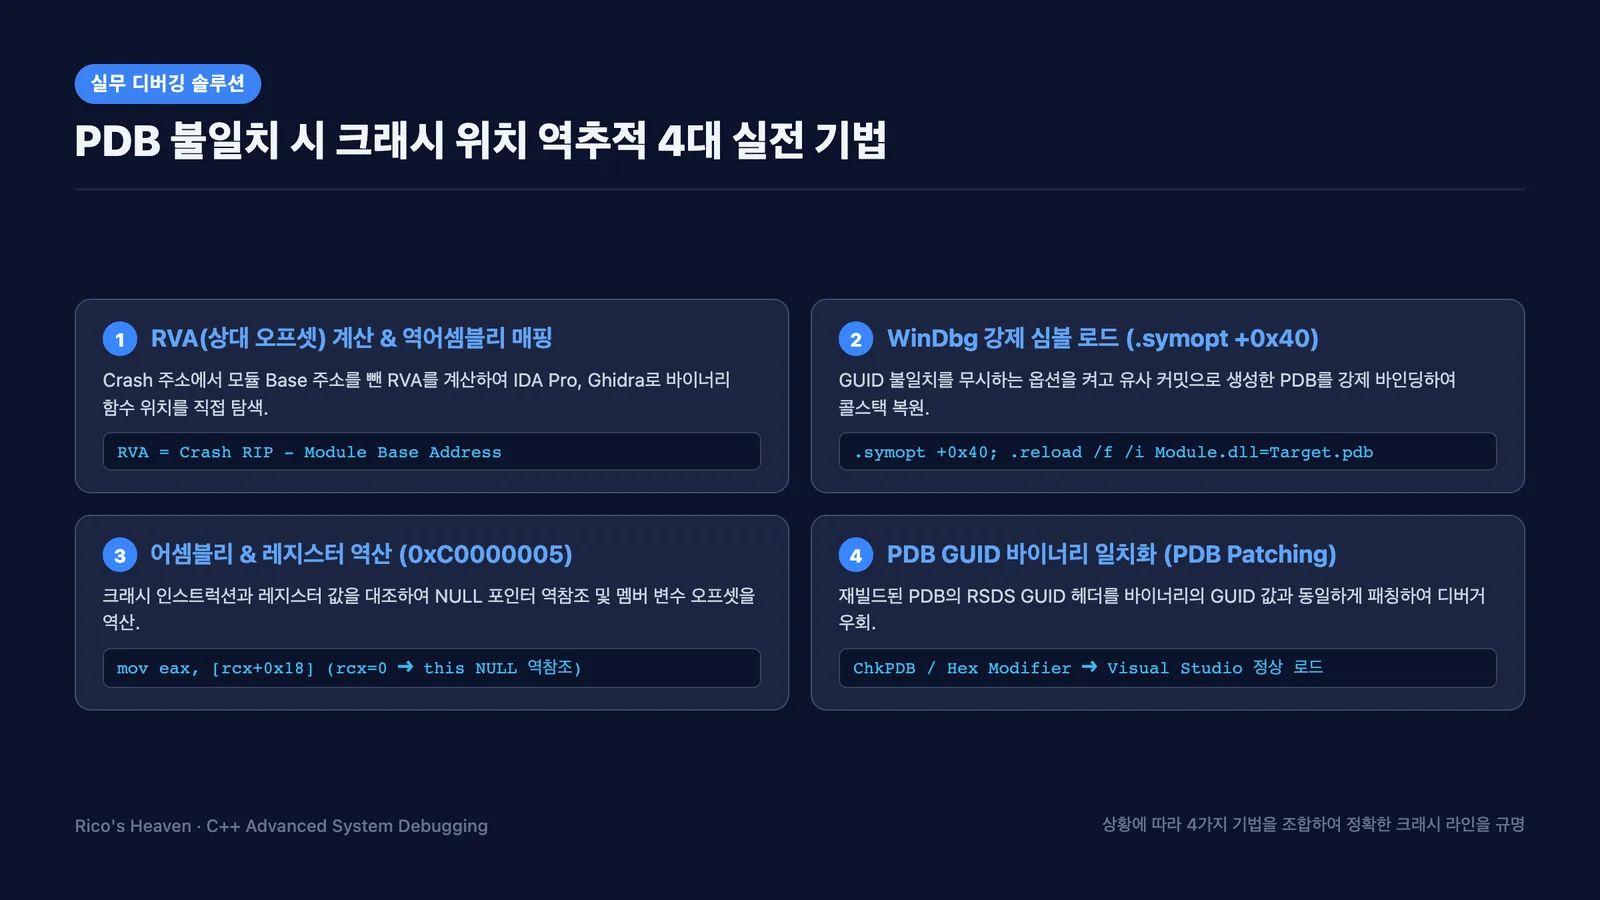
기법 1 (RVA 역추적): 모듈 Base 주소와 Crash 주소로 상대 오프셋 계산
가장 확실하고 표준적인 방법은 RVA(Relative Virtual Address, 상대 가상 주소)를 계산하여 정적 분석 도구(IDA Pro, Ghidra, x64dbg)에 매핑하는 것이다.
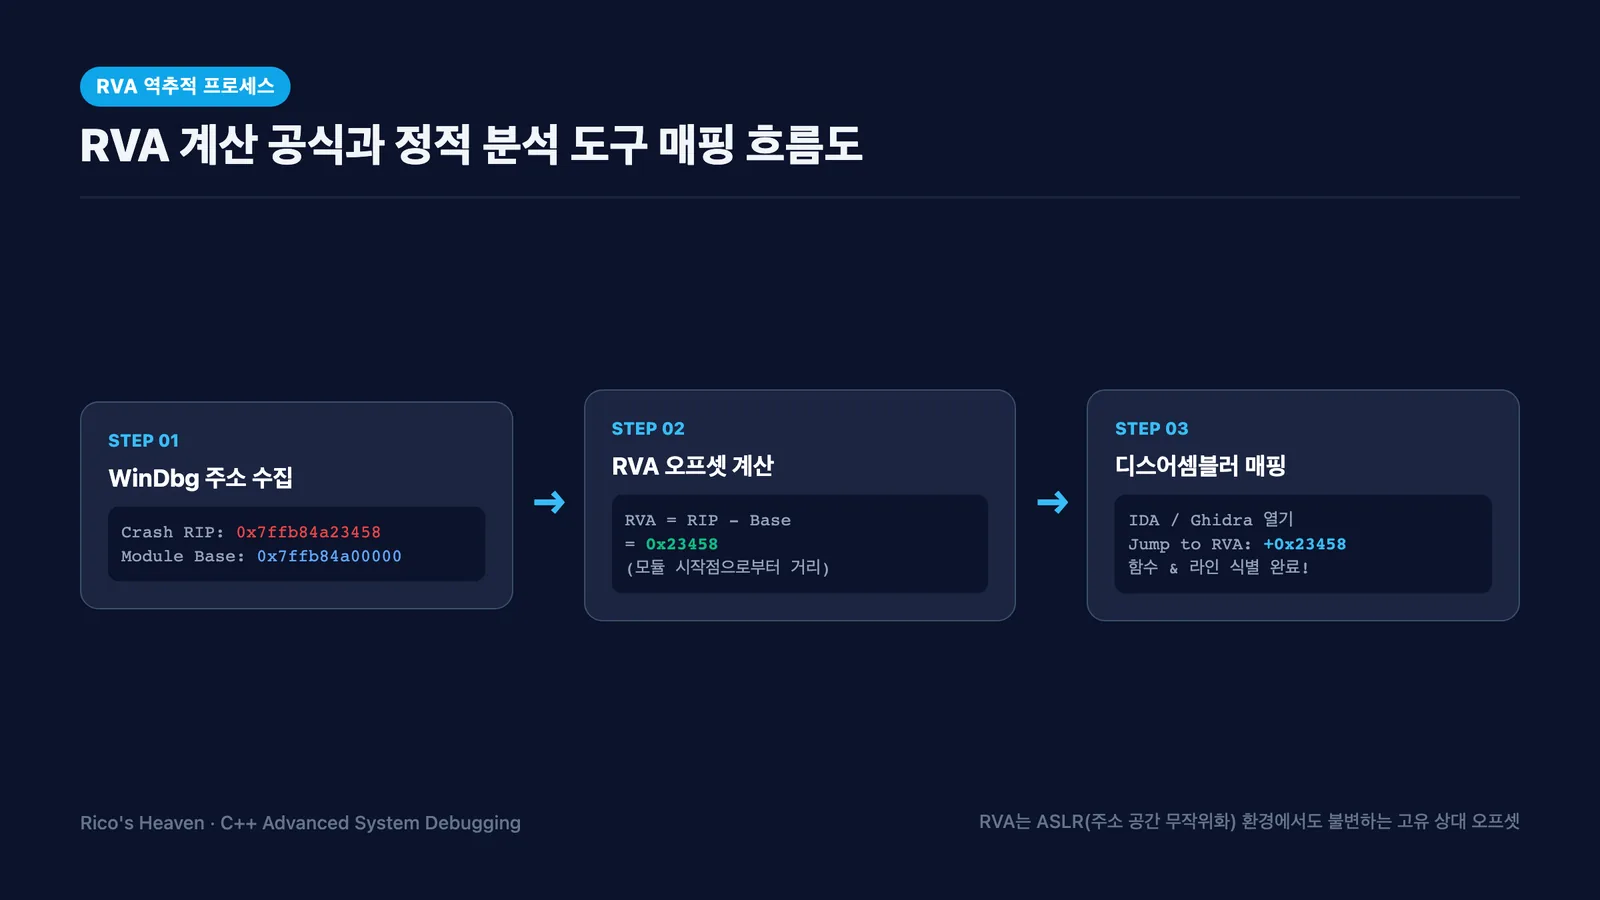
1단계: WinDbg에서 크래시 모듈의 Base 주소 및 EIP/RIP 확인
WinDbg에서 덤프를 로드한 후 !analyze -v 또는 레지스터/모듈 목록 명령을 실행한다.
0:000> r
rax=0000000000000000 rbx=00000000004ff890 rcx=0000000000000000
rdx=00000000028a1040 rsi=00000000004ff920 rdi=00000000004ff970
rip=00007ffb84a23458 rsp=00000000004ff7e0 rbp=00000000004ff820
...

0:000> lmvm HtsEngine
Browse full module list
start             end                 module name
00007ffb`84a00000 00007ffb`84b56000   HtsEngine  (deferred)
    Image path: C:\Program Files\HTS\HtsEngine.dll
    Image name: HtsEngine.dll
2단계: RVA 계산
- 크래시 발생 지점 (
RIP):0x00007ffb84a23458 - 크래시 모듈 Base (
Base):0x00007ffb84a00000 - RVA = RIP - Base = 0x7ffb84a23458 - 0x7ffb84a00000 = 0x23458
3단계: IDA Pro / Ghidra에서 RVA 점프
배포 당시의 HtsEngine.dll을 IDA Pro나 Ghidra로 연다. 기본 Image Base(예: 0x180000000)에 RVA 0x23458을 더한 0x180023458 주소로 이동(G 키)한다. 해당 위치의 디스어셈블리 코드와 문자열 참조(String Reference), 호출되는 API 목록을 통해 소스 코드의 어느 함수/어느 분기문인지 즉시 식별할 수 있다.
기법 2 (WinDbg 강제 로드): .symopt +0x40으로 PDB 강제 바인딩
만약 형상관리(Git/SVN)에서 당시 배포 커밋과 동일하거나 거의 유사한 시점의 소스로 PDB를 로컬에서 재생성할 수 있다면, WinDbg의 불일치 무시(Force Load) 옵션을 사용할 수 있다.
// 1. SYMOPT_LOAD_ANYTHING(0x40) 옵션 활성화 (GUID/Checksum 불일치 무시)
0:000> .symopt +0x40
Symbol options are 0x30377:
  +0x00000040 - SYMOPT_LOAD_ANYTHING

// 2. 특정 모듈에 대해 재생성한 PDB를 강제로 리로드
0:000> .reload /f /i HtsEngine.dll=D:\Build\RebuiltPDB\HtsEngine.pdb

// 3. 콜스택 확인
0:000> kn
 # Child-SP          RetAddr           Call Site
00 00000000`004ff7e0 00007ffb`84a21142 HtsEngine!CPacketHandler::OnReceivePacket+0x58 [D:\Source\PacketHandler.cpp @ 142]
01 00000000`004ff820 00007ffb`84a1a890 HtsEngine!CNetworkManager::DispatchLoop+0x120 [D:\Source\NetworkManager.cpp @ 88]
u . 또는 uf .)을 함께 열어 어셈블리 명령어와 C++ 소스 로직의 일치 여부를 대조해야 한다.
기법 3 (어셈블리 & 레지스터 분석): Access Violation(0xC0000005) 역산
PDB 없이도 WinDbg의 어셈블리 명령어와 레지스터 상태만으로 버그의 90%를 차지하는 NULL 포인터 역참조 및 유효하지 않은 메모리 접근을 역산할 수 있다.
0:000> .ecxr
rax=0000000000000000 rbx=00000000004ff890 rcx=0000000000000000
rdx=00000000028a1040 rsi=00000000004ff920 rdi=00000000004ff970
rip=00007ffb84a23458 rsp=00000000004ff7e0 rbp=00000000004ff820
iopl=0         nv up ei pl zr na po nc
cs=0033  ss=002b  ds=002b  es=002b  fs=0053  gs=002b             efl=00010246
HtsEngine+0x23458:
00007ffb`84a23458 8b4118          mov     eax, dword ptr [rcx+18h] ds:00000000`00000018=????????
역산 분석 프로세스:
- 크래시 명령어는
mov eax, [rcx + 0x18]이다. - 예외 메모리 주소가
0x0000000000000018로 표시된다. - 당시 레지스터
rcx = 0x0000000000000000(NULL)이다. - x64 MSVC 호출 규약에서
rcx는 클래스 멤버 함수의this포인터이거나 첫 번째 매개변수다. - 즉, "객체 포인터(this 또는 첫 번째 인자)가 NULL인 상태에서 구조체/클래스의 오프셋
0x18(24바이트) 위치에 있는 멤버 변수에 접근하려다 발생한 Null Pointer Access Violation" 임을 즉시 확정할 수 있다. - C++ 헤더 파일에서 해당 클래스의 멤버 변수 메모리 레이아웃(오프셋 0x18 위치의 변수)을 확인하면 어떤 객체가 생성되지 않고 호출되었는지 코드 라인을 완벽히 좁힐 수 있다.
기법 4 (PDB 패칭): ChkPDB 및 바이너리 GUID 일치화
재빌드한 PDB의 내부 GUID를 바이너리에 기록된 원래 GUID로 패칭하여 디버거를 정상 우회하는 고급 기법이다.
- 바이너리 GUID 추출:
dumpbin /headers HtsEngine.dll실행 후Debug Directories섹션의Format: RSDS,GUID,Age값을 확인한다. - PDB GUID 변환 도구 활용: 오픈소스 PDB 패처(ChkPDB, PDBModifier 등)를 이용해 재생성한 PDB 헤더의 GUID/Age를 덤프 바이너리와 동일하게 수정한다.
- GUID가 일치하게 패칭된 PDB는 Visual Studio에서도 경고 없이 정상 심볼로 인식되어 GUI 환경에서 편리하게 디버깅이 가능해진다.
3. 근본적 재발 방지 대책: 사내 심볼 서버(SymStore) 구축
PDB 불일치 문제로 인한 긴급 장애 분석 지연을 원천 차단하기 위해서는 빌드/배포 파이프라인(CI/CD)과 연동된 사내 심볼 서버(Symbol Server) 구축이 필수적이다.
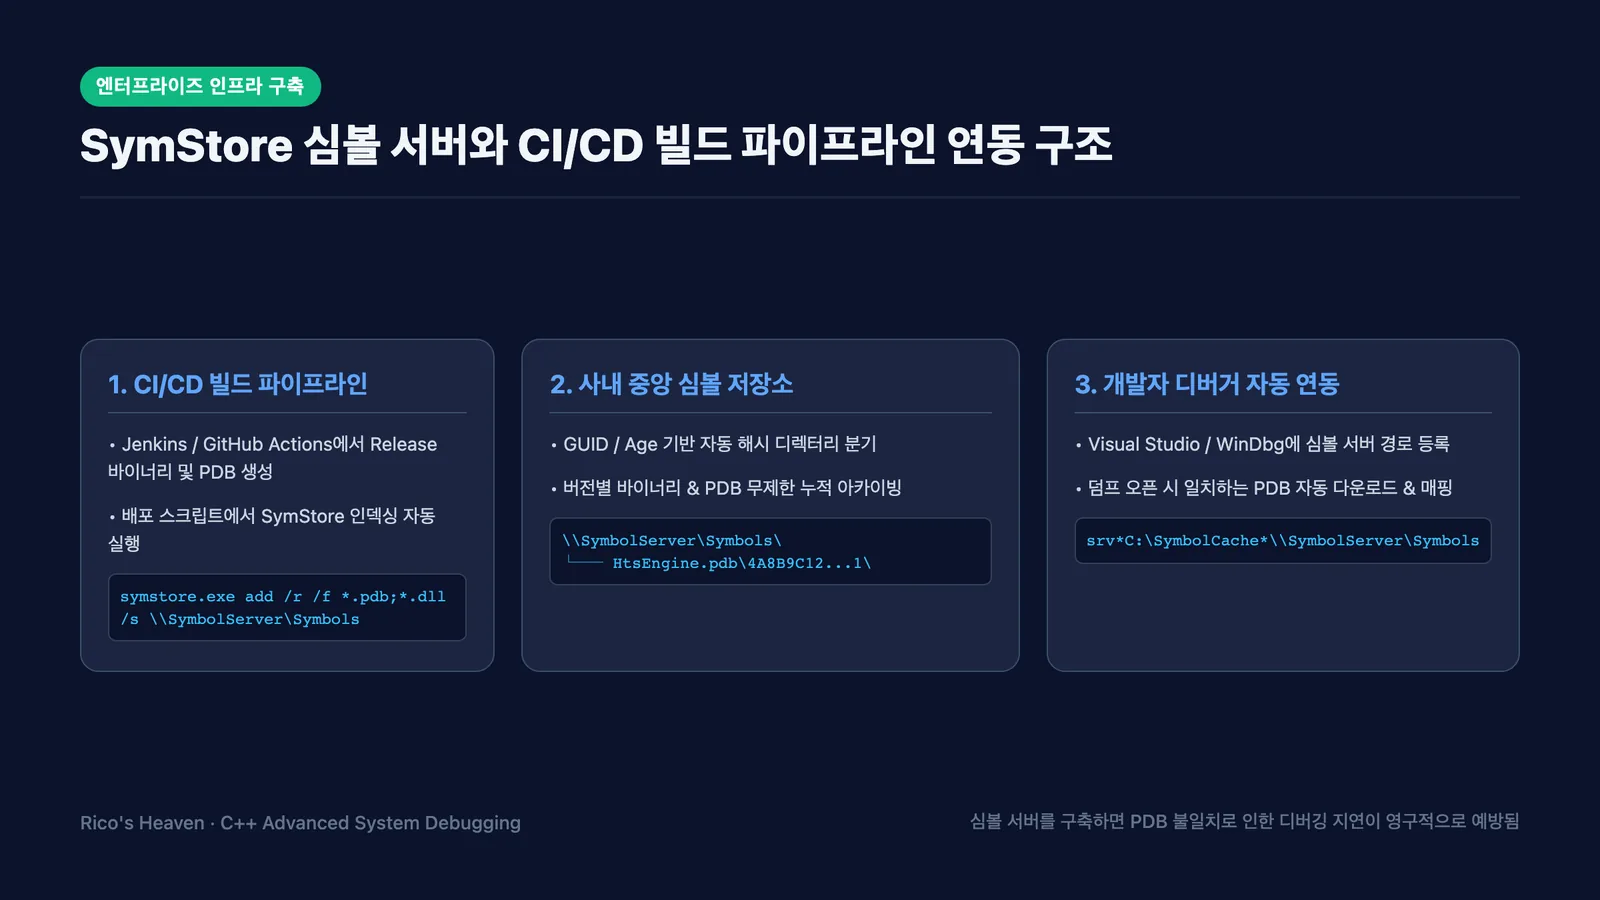
1) SymStore.exe를 이용한 배포 바이너리 & PDB 자동 아카이빙
Windows SDK에 기본 포함된 symstore.exe를 사용하여 빌드 아티팩트를 파일 서버에 인덱싱한다.
:: Jenkins/GitHub Actions 빌드 스크립트 예시
"C:\Program Files (x86)\Windows Kits\10\Debuggers\x64\symstore.exe" add ^
    /r ^
    /f "D:\Jenkins\workspace\HTS_Release\bin\*.dll;D:\Jenkins\workspace\HTS_Release\bin\*.pdb;D:\Jenkins\workspace\HTS_Release\bin\*.exe" ^
    /s "\\192.168.1.100\SymbolStore" ^
    /t "HTS_Client" ^
    /v "2026.08.22.1" ^
    /c "Release Build #142"
심볼 서버 디렉터리(\\192.168.1.100\SymbolStore)에는 각 모듈의 GUID/Age 기반 하위 폴더가 자동으로 생성되어 버전별 바이너리와 PDB가 무제한 누적 관리된다.
2) Visual Studio & WinDbg 심볼 경로 연동
개발자 PC의 디버거 설정에 사내 심볼 서버를 등록해 두면, 어떤 버전의 과거 덤프 파일을 열더라도 디버거가 자동으로 알맞은 버전의 PDB를 내려받아 매핑한다.
- Visual Studio 설정:
도구(Tools) -> 옵션(Options) -> 디버깅(Debugging) -> 기호(Symbols)에서 기호 파일(.pdb) 위치에\\192.168.1.100\SymbolStore및 캐시 디렉터리(C:\SymbolCache) 추가. - WinDbg 설정:
.sympath srv*C:\SymbolCache*\\192.168.1.100\SymbolStore*https://msdl.microsoft.com/download/symbols
4. 자주 묻는 질문 (FAQ)
Q1. 릴리즈(Release) 빌드 덤프 분석 시 코드가 인라인(Inline)되거나 최적화되어 변수 값이 안 보일 때는 어떻게 하나요?
답변: 최적화(O2)로 인해 레지스터가 재사용되거나 로컬 변수가 사라진 경우, 직전 스택 프레임의 레지스터(ebx, rsi, rdi 등 Non-volatile 레지스터)를 추적하거나 디스어셈블리 명령어를 통해 값이 어떤 레지스터에 캐싱되어 있는지 역추적해야 한다. 빌드 시 /Zo (향상된 최적화 디버깅 정보) 플래그를 켜두면 최적화 빌드에서도 변수 추적 능력이 대폭 향상된다.
Q2. 미니덤프(Minidump) 생성 시 스택 및 힙 메모리 정보가 부족할 때 해결책은?
답변: MiniDumpWriteDump API 호출 시 덤프 타입을 MiniDumpNormal 대신 MiniDumpWithIndirectlyReferencedMemory 또는 MiniDumpWithDataSegs 플래그를 조합하여 생성하면, 크래시 지점에서 참조된 포인터의 실제 메모리 블록이 덤프에 포함되어 구조체 내부 값을 정확히 열람할 수 있다.
5. 결론 및 요약
| 상황 / 조건 | 추천 역추적 기법 | 핵심 명령어 / 도구 |
|---|---|---|
| PDB가 완전히 유실된 경우 | RVA 상대 오프셋 계산 & 정적 역어셈블리 매핑 | lmvm, r, IDA Pro / Ghidra |
| 유사 소스로 재빌드 가능한 경우 | WinDbg 강제 심볼 로드 | .symopt +0x40, .reload /f /i |
| 0xC0000005 크래시 발생 시 | 어셈블리 & 레지스터 역산 | .ecxr, r, 구조체 메모리 레이아웃 |
| 배포 파이프라인 표준화 | 사내 SymStore 심볼 서버 구축 | symstore.exe add, CI/CD 자동화 |